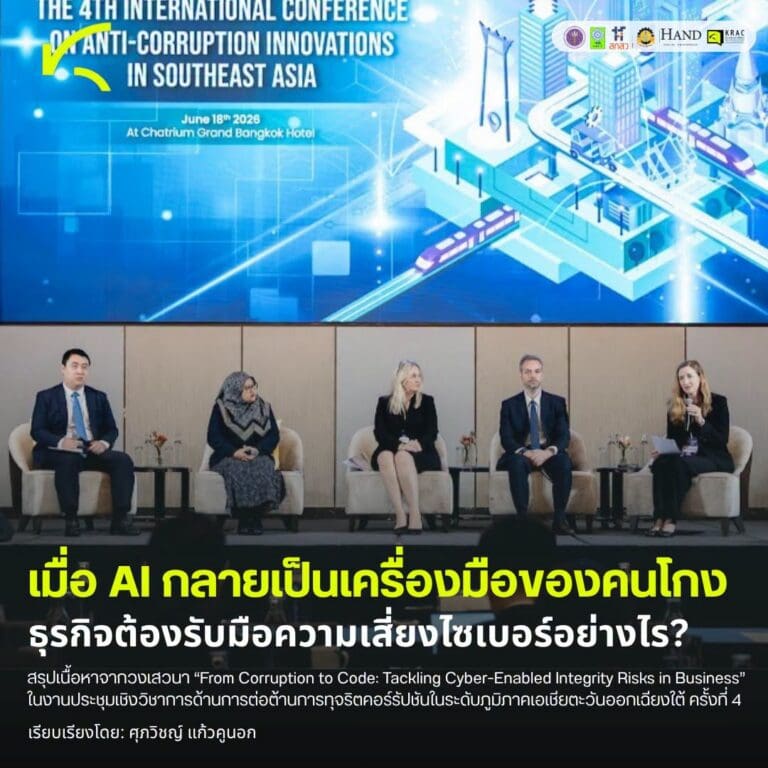
การเปลี่ยนผ่านสู่ระบบดิจิทัลช่วยให้ธุรกิจทำงานได้รวดเร็ว ลดต้นทุน และเชื่อมโยงการซื้อขายข้ามประเทศได้สะดวกขึ้น
หลายองค์กรจึงนำระบบจัดซื้อจัดจ้างออนไลน์ การชำระเงินดิจิทัล และปัญญาประดิษฐ์ หรือ AI มาใช้เพื่อเพิ่มประสิทธิภาพในการทำงาน อย่างไรก็ตาม ความสะดวกที่เพิ่มขึ้นก็มาพร้อมกับความเสี่ยงรูปแบบใหม่ เพราะทุกขั้นตอนที่ย้ายเข้าสู่ระบบดิจิทัลอาจกลายเป็นช่องทางให้ผู้ไม่หวังดี ตั้งแต่การแก้ไขเอกสาร การปลอมตัวเป็นคู่ค้า การเปลี่ยนบัญชีรับเงิน ไปจนถึงการใช้ AI สร้างหลักฐานปลอมที่มีความแนบเนียนมากขึ้น
ประเด็นสำคัญจากการเสวนาเรื่องความเสี่ยงด้านความซื่อสัตย์ในภาคธุรกิจที่เกิดจากเทคโนโลยีไซเบอร์ จึงนำมาสู่คำถามว่า ธุรกิจจะใช้ประโยชน์จากเทคโนโลยีอย่างไร พร้อมกับป้องกันไม่ให้เทคโนโลยีเหล่านี้กลายเป็นเครื่องมือที่เพิ่มโอกาสในการทุจริต
ระบบดิจิทัลสร้างความรวดเร็ว พร้อมสร้างช่องโหว่ใหม่
ในอดีต การทุจริตในกระบวนการจัดซื้อจัดจ้างอาจเกิดขึ้นผ่านเอกสาร การสมยอมราคา หรือการอนุมัติที่ไม่โปร่งใส เมื่อระบบเหล่านี้ถูกเปลี่ยนเป็นดิจิทัล หลายคนอาจเชื่อว่าความเสี่ยงจะลดลง
ทว่าในความเป็นจริง ระบบดิจิทัลไม่ได้ทำให้ความเสี่ยงหมดไป เพียงทำให้รูปแบบของความเสี่ยงเปลี่ยนแปลง จากเดิมที่อาจมีการปลอมลายเซ็นบนกระดาษ กลายเป็นการแก้ไขข้อมูลในระบบ เปลี่ยนเอกสารอิเล็กทรอนิกส์ หรือแทรกแซงขั้นตอนการประกวดราคาออนไลน์
ทุกครั้งที่มีการอัปโหลดเอกสาร อนุมัติคำสั่งซื้อ เปลี่ยนข้อมูลคู่ค้า หรือชำระเงิน จึงถือเป็น “จุดสัมผัส” ที่อาจถูกใช้เป็นช่องทางทุจริตได้ หากระบบควบคุมภายในไม่รัดกุมเพียงพอ องค์กรจึงไม่สามารถพึ่งพาการตรวจเอกสารด้วยคนแบบเดิมได้เพียงอย่างเดียว เพราะปริมาณข้อมูลและความเร็วของธุรกรรมในปัจจุบันสูงเกินกว่าที่มนุษย์จะตรวจสอบได้อย่างครบถ้วน
AI ช่วยธุรกิจ และช่วยสร้างการทุจริตที่แนบเนียนขึ้น
AI สามารถช่วยวิเคราะห์ข้อมูล คาดการณ์ความเสี่ยง และลดภาระงานของพนักงานได้มาก ขณะเดียวกัน ผู้ไม่หวังดีก็สามารถใช้ AI เพื่อปลอมแปลงเอกสาร ใบแจ้งหนี้ หรือข้อความที่เลียนแบบบุคคลในองค์กรได้อย่างน่าเชื่อถือ
ภัยคุกคามที่เห็นได้ชัด เช่น การปลอมอีเมลของผู้บริหารเพื่อสั่งให้พนักงานโอนเงิน การสร้างเอกสารรับรองบริษัทปลอม หรือการสร้างข้อมูลเพื่อให้คู่ค้าปลอมดูมีตัวตนและน่าเชื่อถือมากกว่าที่เคย
เมื่อเอกสารปลอมมีความสมจริงมากขึ้น การตรวจสอบด้วยสายตาหรือการเทียบเอกสารเพียงอย่างเดียวจึงไม่เพียงพอ องค์กรต้องตรวจสอบข้อมูลจากหลายแหล่ง และมองหาความผิดปกติจากพฤติกรรมและบริบทของธุรกรรมควบคู่กันไป
ตัวอย่างเช่น คู่ค้ารายหนึ่งอาจมีเอกสารครบถ้วน แต่เพิ่งเปลี่ยนบัญชีรับเงินก่อนวันชำระเงินไม่นาน หรือมีความสัมพันธ์กับผู้รับเหมาช่วงที่มีประวัติน่าสงสัย ความผิดปกติเหล่านี้อาจเป็นสัญญาณเตือนที่ระบบต้องตรวจจับให้ได้
จากการตรวจเอกสาร สู่การวิเคราะห์ข้อมูลเชิงนิติวิทยาศาสตร์
เครื่องมือสำคัญที่ภาคธุรกิจต้องให้ความสนใจมากขึ้นคือ “การวิเคราะห์ข้อมูลเชิงนิติวิทยาศาสตร์” หรือ Forensic Data Analysis ซึ่งเป็นการใช้ข้อมูลจำนวนมากเพื่อค้นหารูปแบบ ความเชื่อมโยง หรือพฤติกรรมที่ผิดปกติ
แทนที่จะรอให้เกิดความเสียหายแล้วจึงย้อนกลับไปตรวจสอบ ระบบสามารถแจ้งเตือนล่วงหน้าเมื่อพบพฤติกรรมที่มีความเสี่ยง เช่น การแบ่งยอดชำระเงินออกเป็นหลายรายการเพื่อหลีกเลี่ยงวงเงินอนุมัติ การจ่ายเงินซ้ำ การอนุมัติในช่วงเวลาที่ผิดปกติ หรือการใช้ผู้รับเหมาช่วงรายเดิมซ้ำในหลายโครงการโดยไม่มีเหตุผลชัดเจน แนวทางนี้ช่วยเปลี่ยนการตรวจสอบจากการค้นหาความผิดย้อนหลัง ไปสู่การเฝ้าระวังความเสี่ยงระหว่างที่ธุรกรรมกำลังเกิดขึ้น
สำหรับโครงการขนาดใหญ่ที่มีเอกสารนับพันหรือธุรกรรมนับหมื่นรายการ การใช้เทคโนโลยีวิเคราะห์ข้อมูลจึงมีความสำคัญ เพราะช่วยให้ผู้ตรวจสอบมองเห็นความผิดปกติหรือความเชื่อมโยงที่อาจซ่อนอยู่ในข้อมูลจำนวนมหาศาล
ตรวจสอบคู่ค้า อย่าดูเพียงเอกสารที่คู่ค้าส่งมา
การตรวจสอบความน่าเชื่อถือของคู่ค้า หรือ Due Diligence ในอดีต มักอาศัยเอกสารที่คู่ค้าจัดเตรียมมาให้ เช่น หนังสือรับรองบริษัท รายชื่อกรรมการ งบการเงิน หรือเอกสารรับรองต่าง ๆ วิธีการนี้มีข้อจำกัด เพราะหากคู่ค้ามีเจตนาปกปิดข้อมูล องค์กรก็อาจได้รับเฉพาะเอกสารที่ถูกคัดเลือกมาแล้ว หรือได้รับข้อมูลที่ไม่เป็นปัจจุบัน
การตรวจสอบในยุคดิจิทัลจึงควรนำข้อมูลจากแหล่งเปิดบนอินเทอร์เน็ตมาใช้ประกอบด้วย เช่น ข่าวสาร ประกาศของหน่วยงานกำกับดูแล ฐานข้อมูลคดี บัญชีดำระหว่างประเทศ สื่อสังคมออนไลน์ และข้อมูลความสัมพันธ์ทางธุรกิจ เพื่อช่วยให้เห็นภาพของคู่ค้าได้รอบด้านมากขึ้น
ตัวอย่างเช่น บริษัทคู่ค้าอาจไม่มีประวัติเสียหายในเอกสารที่ส่งมา แต่ผู้บริหารของบริษัทอาจเคยเกี่ยวข้องกับบริษัทที่ถูกลงโทษในอีกประเทศหนึ่ง หรืออาจมีความเชื่อมโยงกับบุคคลที่มีความเสี่ยงสูง องค์กรจึงควรตรวจสอบคู่ค้าอย่างต่อเนื่อง ไม่ควรตรวจสอบเฉพาะวันที่เริ่มทำสัญญา เพราะสถานะ ความสัมพันธ์ และความเสี่ยงของคู่ค้าสามารถเปลี่ยนแปลงได้ตลอดเวลา
เลิกตรวจแบบ “มีเอกสารครบก็ผ่าน”
หนึ่งในปัญหาของระบบกำกับดูแลภายในองค์กรคือ การเน้นตรวจว่ามีเอกสารครบตามรายการหรือไม่ เมื่อมีลายเซ็น มีใบรับรอง และผ่านขั้นตอนตามแบบฟอร์ม ก็อาจถูกมองว่าปฏิบัติตามกฎระเบียบครบถ้วนแล้ว
แนวทางเช่นนี้เรียกว่า Check-the-box Compliance ซึ่งอาจสร้างความรู้สึกว่าองค์กรมีระบบควบคุมที่ดี ทั้งที่ความเสี่ยงจริงยังคงอยู่
การมีเอกสารครบไม่ได้แปลว่าธุรกรรมนั้นโปร่งใสเสมอไป เพราะเอกสารอาจถูกจัดทำขึ้นเพื่อการทุจริตโดยเฉพาะ องค์กรจึงต้องตั้งคำถามเพิ่มว่า ธุรกรรมดังกล่าวมีเหตุผลทางธุรกิจหรือไม่ ราคาสอดคล้องกับตลาดหรือไม่ ผู้รับเหมาช่วงเกี่ยวข้องกับใคร และเหตุใดจึงต้องมีการเปลี่ยนแปลงข้อมูลในช่วงเวลาสำคัญ
สร้างคลังความรู้จากรูปแบบการทุจริตที่เคยเกิดขึ้น
อีกแนวทางหนึ่งที่องค์กรสามารถนำมาใช้ คือการพัฒนาระบบจำแนกรูปแบบความเสี่ยง หรือ Risk Typology เพื่อรวบรวมลักษณะของการทุจริตและการฟอกเงินที่เคยพบในอดีต ละนำมาใช้ประกอบการตรวจจับความเสี่ยงในอนาคต ตัวอย่างของรูปแบบความเสี่ยงอาจรวมถึง การใช้ผู้รับเหมาช่วงที่ไม่มีความสามารถจริง การจ่ายเงินถี่ผิดปกติ การอนุมัติเงินเร่งด่วนโดยข้ามขั้นตอน หรือคู่ค้าหลายรายที่ใช้ที่อยู่ หมายเลขโทรศัพท์ หรือบัญชีธนาคารที่เชื่อมโยงกัน
เมื่อองค์กรสะสมข้อมูลเหล่านี้มากขึ้น ระบบก็จะสามารถนำไปเปรียบเทียบกับธุรกรรมใหม่ และแจ้งเตือนเมื่อพบพฤติกรรมที่คล้ายกัน คลังข้อมูลความเสี่ยงจึงควรเป็นข้อมูลที่ปรับปรุงอยู่ตลอดเวลา เพราะรูปแบบการทุจริตเปลี่ยนแปลงไปตามเทคโนโลยี กฎระเบียบ และช่องโหว่ใหม่ที่เกิดขึ้น
การเรียนรู้จากคดีในอดีตจะช่วยให้องค์กรไม่ต้องเริ่มต้นจากศูนย์ทุกครั้งที่เกิดเหตุ และทำให้ระบบป้องกันมีประสิทธิภาพมากขึ้นตามประสบการณ์ที่สะสม
SMEs คือจุดอ่อนสำคัญของห่วงโซ่อุปทาน
บริษัทขนาดใหญ่มักมีฝ่ายกฎหมาย ฝ่ายตรวจสอบภายใน ฝ่ายบริหารความเสี่ยง และทีมรักษาความมั่นคงปลอดภัยไซเบอร์โดยเฉพาะ ขณะที่ธุรกิจขนาดกลางและขนาดย่อม หรือ SMEs อาจมีบุคลากรเพียงไม่กี่คนที่ต้องรับผิดชอบงานหลายด้านพร้อมกัน
SMEs จึงต้องเผชิญกับความเสี่ยงไซเบอร์ในระดับใกล้เคียงกับบริษัทขนาดใหญ่ แต่มีงบประมาณและผู้เชี่ยวชาญน้อยกว่ามาก เมื่อ SMEs เป็นคู่ค้า ผู้รับเหมาช่วง หรือผู้ให้บริการของบริษัทขนาดใหญ่ จุดอ่อนด้านความปลอดภัยของ SMEs ก็สามารถกลายเป็นช่องทางให้ผู้ไม่หวังดีเข้าถึงระบบของบริษัทหลักได้
ตัวอย่างที่เกิดขึ้นได้คือ ผู้โจมตีเจาะระบบอีเมลของผู้รับเหมารายย่อย แล้วใช้บัญชีดังกล่าวส่งคำสั่งเปลี่ยนบัญชีรับเงินมายังบริษัทขนาดใหญ่ หากบริษัทตรวจสอบเพียงว่าอีเมลมาจากคู่ค้าเดิม ก็อาจโอนเงินไปยังบัญชีของอาชญากรได้
การยกระดับความปลอดภัยของห่วงโซ่อุปทานจึงต้องครอบคลุมคู่ค้าทุกขนาด ภาครัฐและบริษัทขนาดใหญ่ควรสนับสนุนเครื่องมือ มาตรฐาน และการฝึกอบรมที่ SMEs สามารถเข้าถึงได้ โดยไม่สร้างภาระด้านกฎระเบียบจนเกินความจำเป็น
ซอฟต์แวร์ราคาแพง แก้ระบบที่บกพร่องไม่ได้
อีกหนึ่งบทเรียนสำคัญคือ องค์กรไม่ควรมองซอฟต์แวร์รักษาความปลอดภัยเป็นคำตอบสำเร็จรูปของทุกปัญหา หากขั้นตอนอนุมัติยังเปิดช่องให้คนเพียงคนเดียวเปลี่ยนข้อมูลคู่ค้าและอนุมัติการจ่ายเงินได้ หรือองค์กรไม่มีการแบ่งหน้าที่ระหว่างผู้จัดทำ ผู้ตรวจสอบ และผู้อนุมัติ การติดตั้งระบบที่ทันสมัยก็อาจช่วยได้เพียงบางส่วน
อาชญากรไซเบอร์มักมองหาจุดอ่อนจากกระบวนการทำงานก่อน เพราะหลายครั้งการหลอกพนักงานให้เปิดเผยรหัสผ่าน หรือโน้มน้าวให้โอนเงิน ทำได้ง่ายกว่าการเจาะระบบเทคนิคที่มีการป้องกันอย่างดี
องค์กรจึงควรปรับปรุงกระบวนการทำงานให้ปลอดภัยก่อนนำระบบอัตโนมัติมาใช้ เช่น กำหนดให้การเปลี่ยนบัญชีรับเงินต้องยืนยันผ่านช่องทางอื่น แยกหน้าที่ระหว่างผู้บันทึกข้อมูลกับผู้อนุมัติ และสร้างระบบบันทึกเหตุการณ์ที่ไม่สามารถย้อนกลับไปแก้ไขได้ง่าย แนวคิดนี้เรียกว่า Security-by-Design หรือการออกแบบระบบโดยคำนึงถึงความปลอดภัยตั้งแต่เริ่มต้น ซึ่งมีประสิทธิภาพกว่าการแก้ไขปัญหาภายหลัง
Agentic AI อาจเปลี่ยนวิธีตรวจสอบการทุจริต
เทคโนโลยีที่กำลังได้รับความสนใจคือ Agentic AI หรือ AI ที่สามารถวางแผน ตัดสินใจ และดำเนินงานบางอย่างได้ด้วยตนเอง
ในอนาคต ระบบลักษณะนี้อาจสามารถรวบรวมข้อมูลจากหลายฐาน สร้างแผนผังความสัมพันธ์ของบุคคล บริษัท และธุรกรรม ตรวจสอบคู่ค้ากับบัญชีดำ และเสนอจุดที่ควรตรวจสอบเพิ่มเติมโดยอัตโนมัติ สิ่งนี้อาจช่วยให้ผู้ตรวจสอบมองเห็นเครือข่ายทางการเงินที่ซับซ้อนได้รวดเร็วขึ้น และลดภาระงานที่ต้องทำซ้ำจำนวนมาก
อย่างไรก็ตาม การใช้ Agentic AI ต้องมีกลไกกำกับดูแลที่ชัดเจน โดยเฉพาะเรื่องความถูกต้องของข้อมูล อคติของระบบ ความรับผิดชอบเมื่อ AI ตัดสินใจผิด และขอบเขตที่มนุษย์ต้องเข้ามาตรวจสอบ ทั้งนี้ AI ควรช่วยให้ผู้ตรวจสอบทำงานได้ดีขึ้น แต่ไม่ควรได้รับอำนาจให้ตัดสินความผิดของบุคคลหรือองค์กรโดยไม่มีการตรวจสอบจากมนุษย์
ประกันภัยไซเบอร์ช่วยลดความเสียหาย แต่ป้องกันการโจมตีไม่ได้
การประกันภัยไซเบอร์กำลังได้รับความสนใจจากภาคธุรกิจ เพราะสามารถช่วยชดเชยค่าเสียหายบางส่วนจากการโจมตี การหยุดชะงักของระบบ หรือการรั่วไหลของข้อมูล อย่างไรก็ตาม ตลาดประกันภัยไซเบอร์ยังมีความไม่แน่นอนสูง เพราะภัยคุกคามเปลี่ยนแปลงรวดเร็ว และความเสียหายในแต่ละกรณีประเมินได้ยาก
การมีประกันจึงไม่ควรทำให้องค์กรลดการลงทุนด้านความปลอดภัย เพราะบริษัทประกันอาจไม่ครอบคลุมความเสียหายทั้งหมด โดยเฉพาะกรณีที่องค์กรละเลยมาตรการพื้นฐาน หรือไม่ปฏิบัติตามเงื่อนไขที่กำหนด
องค์กรควรมองประกันภัยเป็นเครื่องมือหนึ่งในการบริหารความเสี่ยง ขณะที่การป้องกันหลักยังต้องมาจากระบบภายในที่มั่นคง บุคลากรที่ได้รับการฝึกอบรม และความสามารถในการตรวจจับและตอบสนองต่อเหตุการณ์อย่างรวดเร็ว
บทเรียนสำหรับภาคธุรกิจไทย
การรับมือความเสี่ยงด้านความซื่อสัตย์ในโลกไซเบอร์ควรเริ่มจากการยอมรับว่า ภัยคุกคามไม่ได้อยู่เฉพาะในฝ่ายเทคโนโลยีสารสนเทศ แต่แทรกอยู่ในทุกขั้นตอนของธุรกิจ ตั้งแต่การคัดเลือกคู่ค้า การจัดซื้อจัดจ้าง การอนุมัติสัญญา ไปจนถึงการชำระเงิน
องค์กรจึงควรเริ่มจากการทบทวนกระบวนการที่มีความเสี่ยงสูง ลดการพึ่งพาการตรวจสอบด้วยคนเพียงอย่างเดียว ใช้ข้อมูลจากหลายแหล่งในการตรวจสอบคู่ค้า และพัฒนาระบบแจ้งเตือนจากรูปแบบพฤติกรรมที่ผิดปกติ ขณะเดียวกัน ต้องลงทุนกับบุคลากร เพราะระบบที่ดีที่สุดก็อาจล้มเหลวได้ หากพนักงานไม่รู้จักสัญญาณเตือน หรือไม่มีวัฒนธรรมที่ส่งเสริมให้รายงานความผิดปกติอย่างปลอดภัย
บริษัทขนาดใหญ่ควรช่วยยกระดับความพร้อมของ SMEs ในห่วงโซ่อุปทาน พร้อมกำหนดมาตรฐานที่เหมาะสมตามขนาดและระดับความเสี่ยงของธุรกิจ เพราะความปลอดภัยของทั้งระบบขึ้นอยู่กับข้อต่อที่อ่อนแอที่สุด ท้ายที่สุด ความเสี่ยงไซเบอร์และความเสี่ยงคอร์รัปชันกำลังเชื่อมโยงกันมากขึ้น อาชญากรสามารถใช้เทคโนโลยีทำให้การทุจริตเกิดขึ้นเร็วขึ้น ซับซ้อนขึ้น และดูเหมือนถูกต้องมากขึ้น
การรับมือจึงต้องอาศัยทั้งเทคโนโลยี กระบวนการทำงานที่ปลอดภัย ข้อมูลที่มีคุณภาพ และบุคลากรที่มีความรู้และจริยธรรม เมื่อองค์ประกอบเหล่านี้ทำงานร่วมกัน ธุรกิจก็จะสามารถใช้ประโยชน์จากการเปลี่ยนผ่านสู่ดิจิทัล โดยไม่ปล่อยให้ความสะดวกกลายเป็นช่องทางใหม่ของการทุจริต


หัวข้อ
KRAC Insights I เมื่อ AI กลายเป็นเครื่องมือของคนโกง ธุรกิจต้องรับมือความเสี่ยงไซเบอร์อย่างไร?
เมื่อธุรกิจพึ่งพาระบบดิจิทัลและ AI มากขึ้น ความเสี่ยงทุจริตก็ซับซ้อนขึ้นตามไปด้วย บทความนี้ชวนดูแนวทางที่ธุรกิจควรปรับระบบตรวจสอบ คู่ค้า และกระบวนการทำงาน เพื่อรับมือความเสี่ยงได้อย่างมีประสิทธิภาพ
KRAC Insights I ใครคือเจ้าของตัวจริง? เปิดข้อมูลผู้รับประโยชน์ที่แท้จริง ปิดทางฟอกเงินและคอร์รัปชัน
ใครคือเจ้าของตัวจริงของบริษัทที่รับงานจากรัฐ ถือครองทรัพยากร หรือมีอำนาจควบคุมกิจการ? บทความนี้ชวนทำความเข้าใจข้อมูลผู้รับประโยชน์ที่แท้จริงและบทบาทของการเปิดเผย ตรวจสอบ และเชื่อมโยงข้อมูล เพื่อปิดช่องว่างที่ถูกใช้ซ่อนทรัพย์สิน ฟอกเงิน และปกปิดความเชื่อมโยงทางผลประโยชน์
KRAC Extract | เงินเทาใต้เงาตึกสูง: เบื้องหลังอสังหาริมทรัพย์หรูที่โลกอาจไม่รู้ว่าใครคือเจ้าของ
KRAC Extract ชวนเจาะลึกความเสี่ยงการฟอกเงินผ่านอสังหาริมทรัพย์ และเหตุใดการเปิดเผยผู้ได้รับประโยชน์ที่แท้จริงจึงสำคัญต่อการต่อต้านคอร์รัปชัน